Monitoreo y seguridad XDR para toda tu infraestructura.
Sentinel NX es una plataforma XDR disponible en dos productos, Sentinel NX Monitoring y Sentinel NX Security, o integrada en Sentinel NX Security Suite.

Sentinel NX Security Suite
por NX Informatics
- Disponibilidad de hosts
- CPU, memoria, disco y red
- Problemas y reconocimientos
- Mapa geográfico de sitios
- Alertas, firewall y FIM
- EDR y detecciones de malware
- Vulnerabilidades y hardening
- Cumplimiento y MITRE ATT&CK
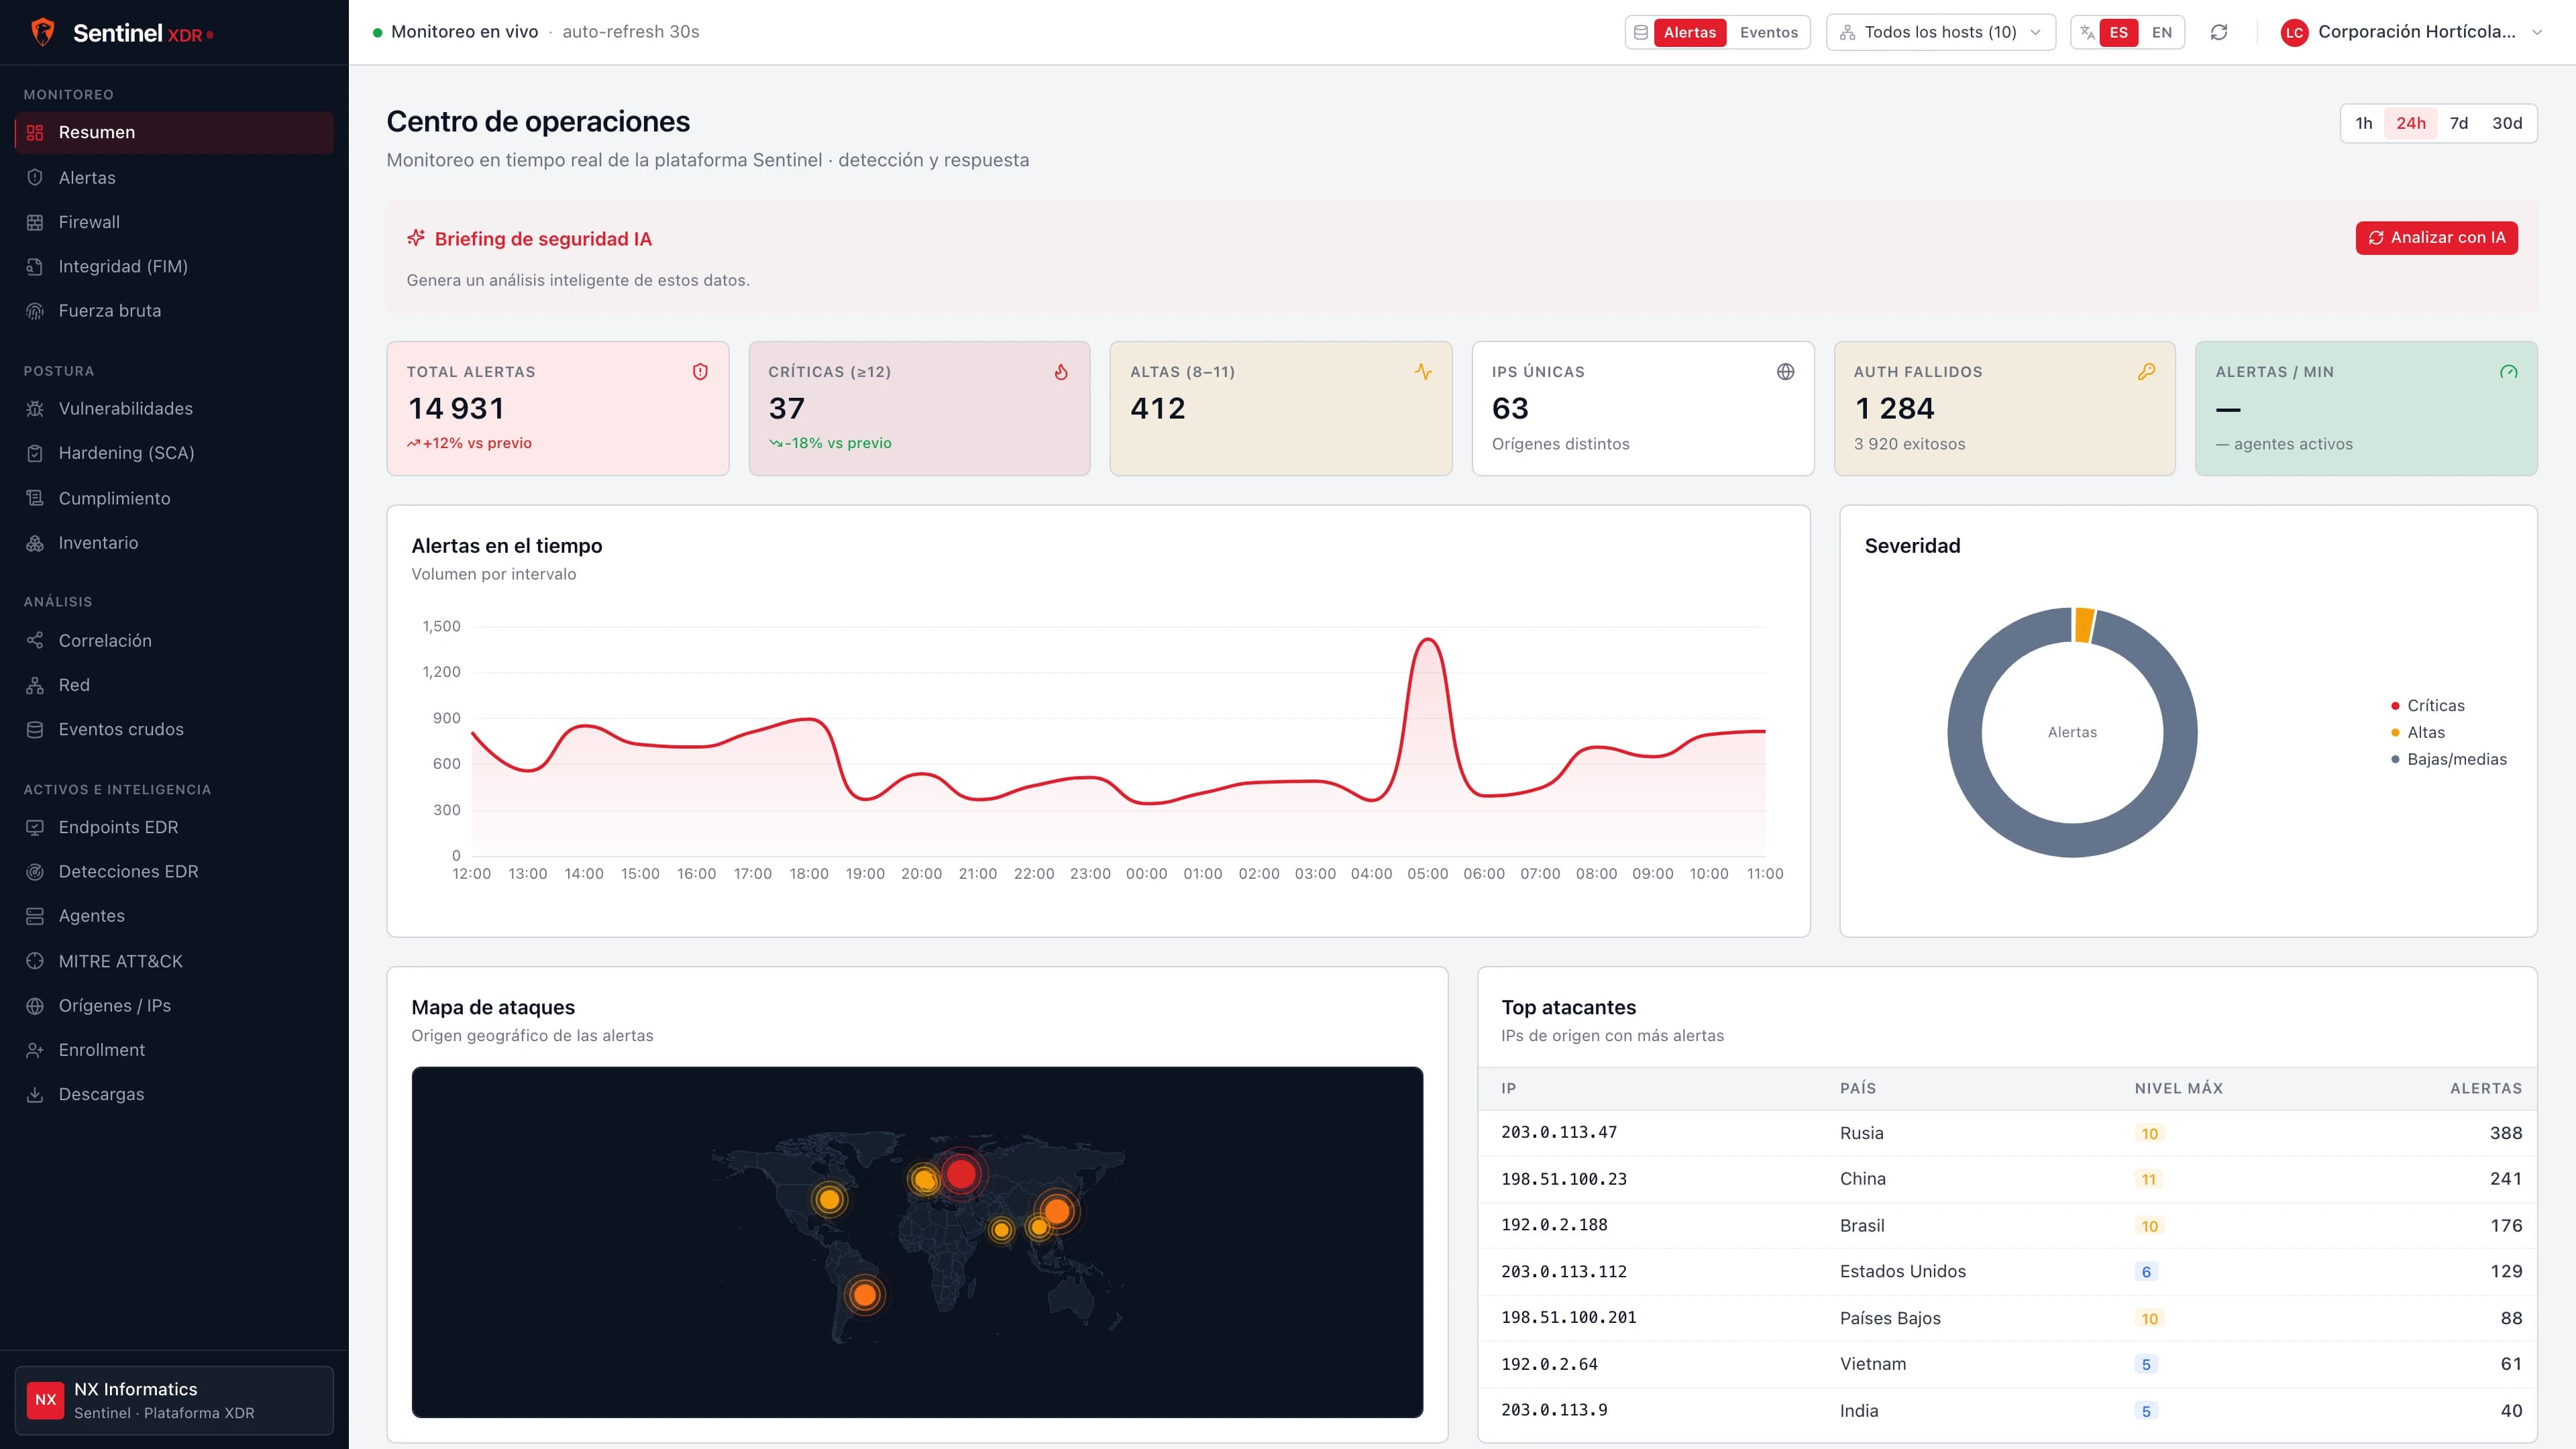
Tu operación de seguridad de un vistazo
Alertas en el tiempo, severidad, origen de los ataques y principales atacantes de cada equipo, en vivo.
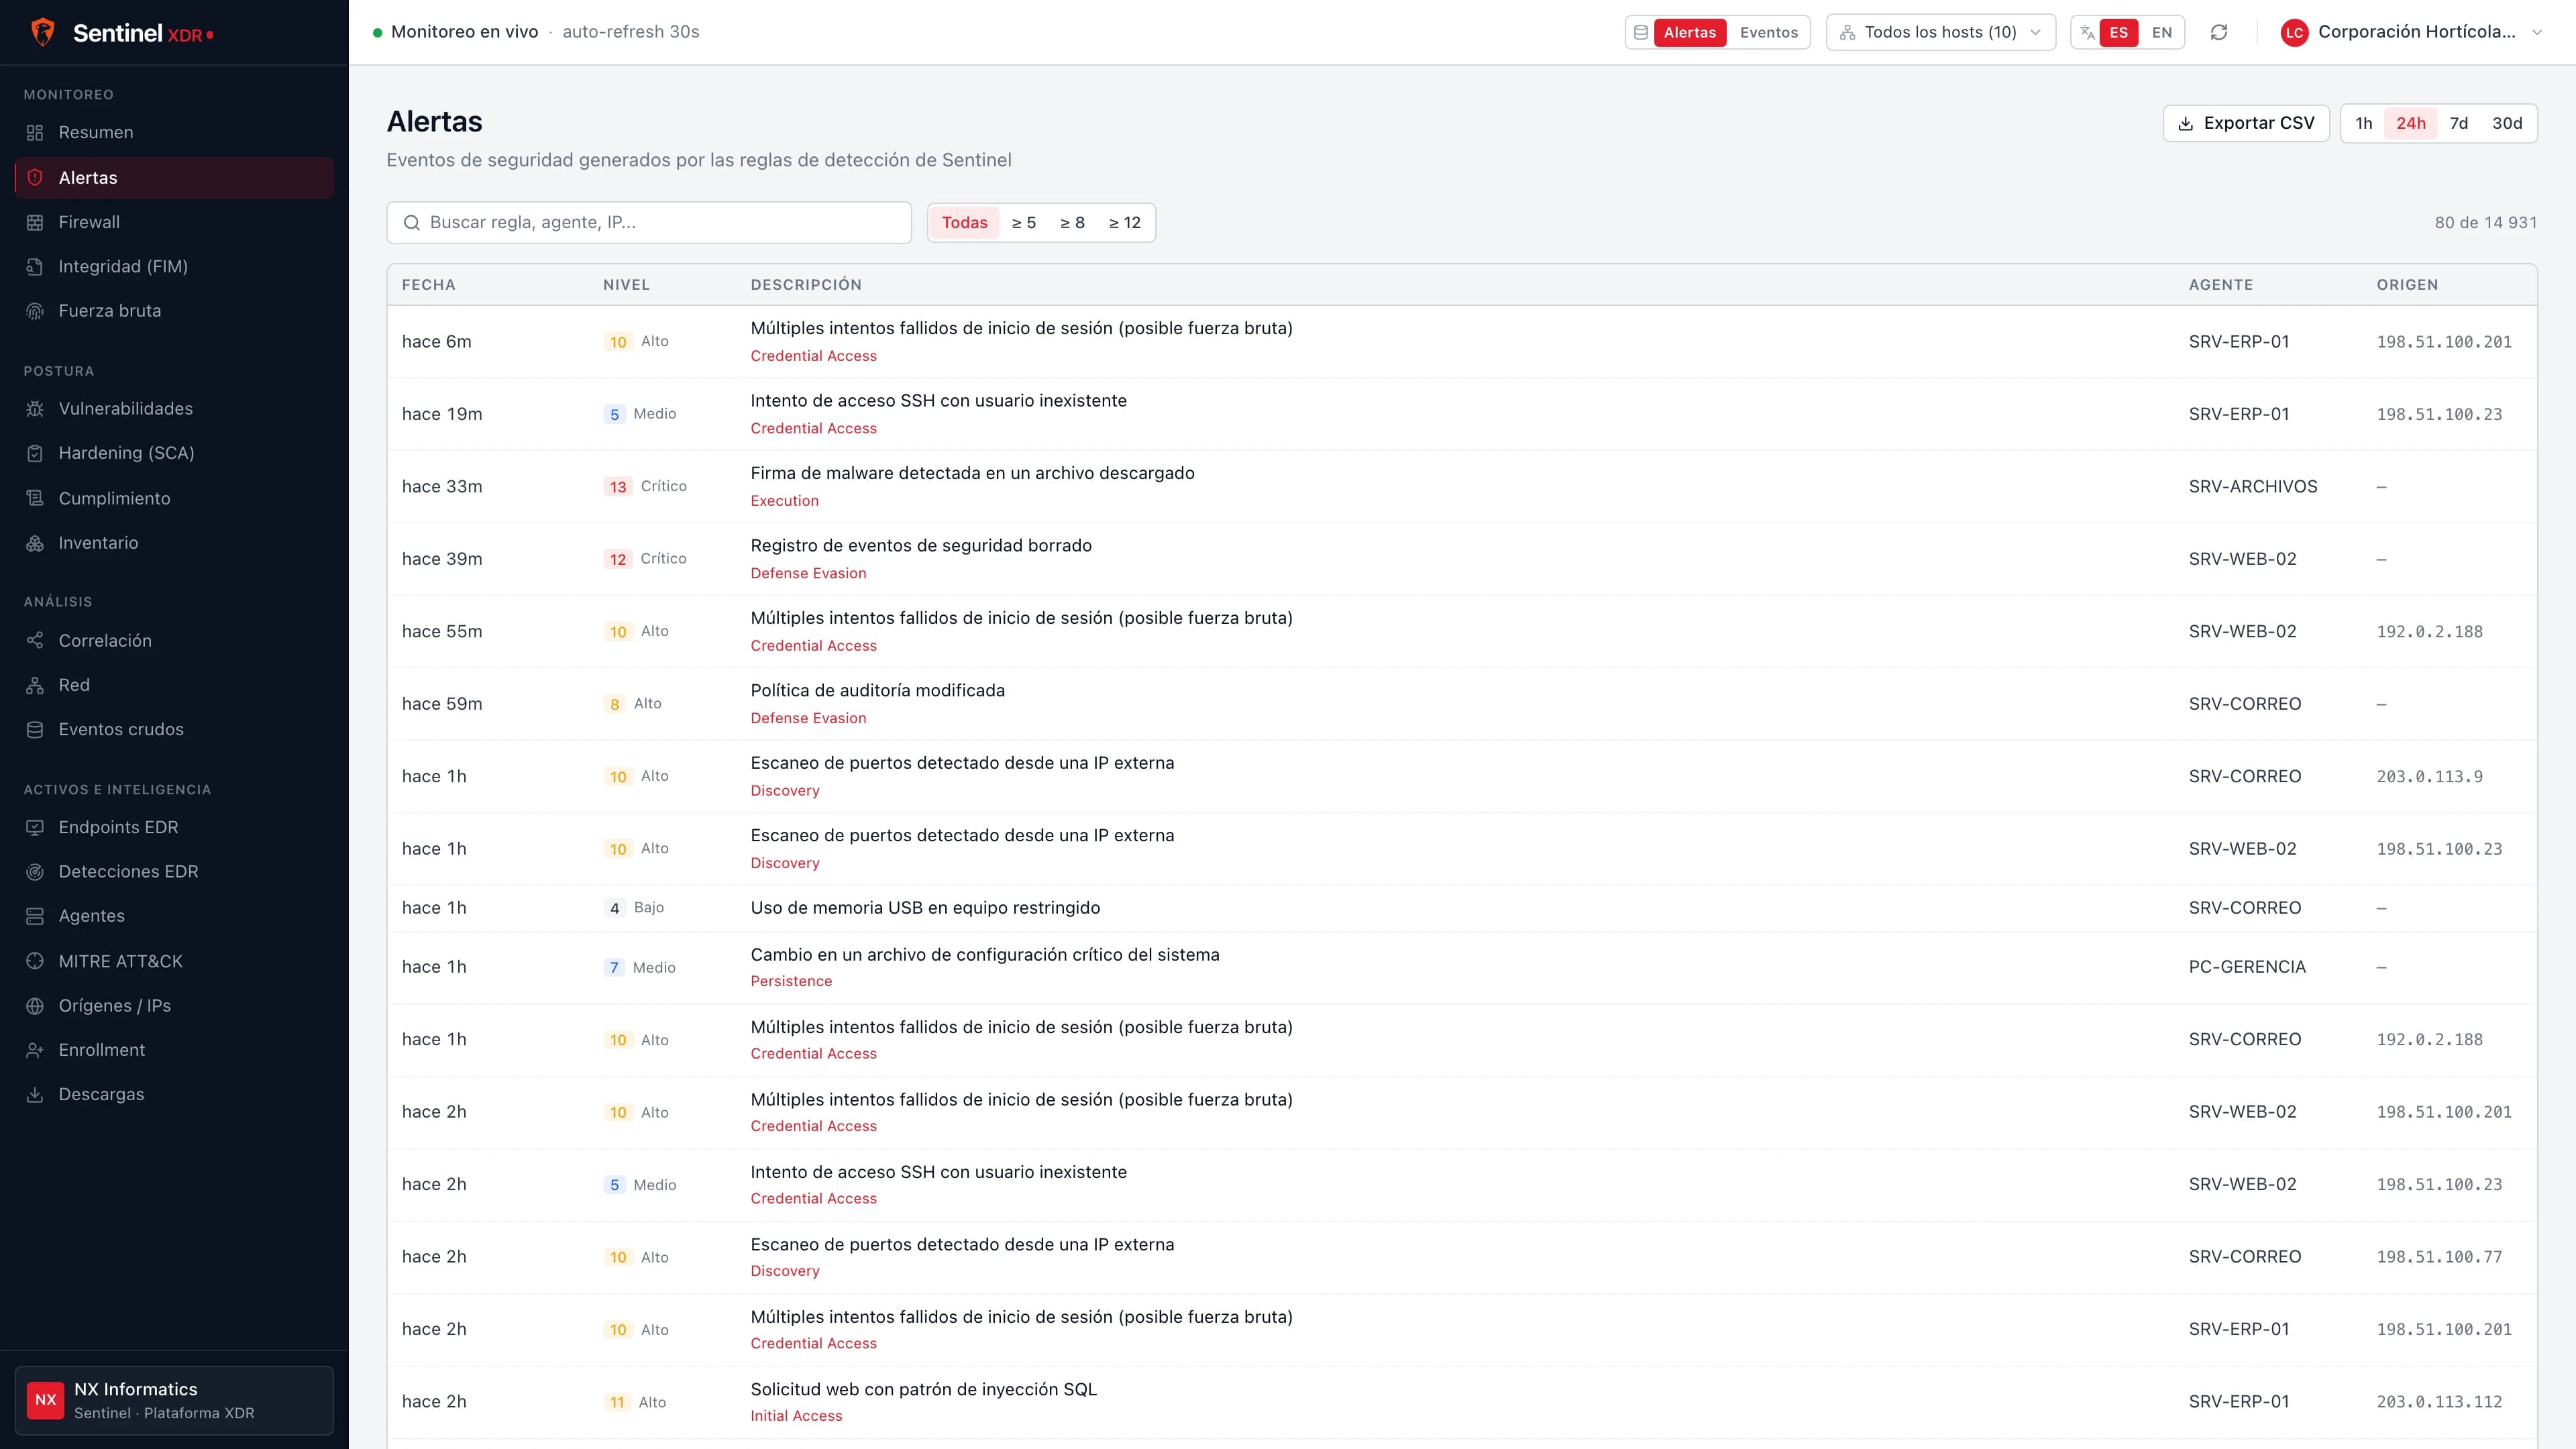
Cada alerta, lista para actuar
Busca, filtra y exporta alertas por severidad, táctica de MITRE ATT&CK, equipo e IP de origen.
Ediciones disponibles.
Monitoreo, seguridad o ambos en una sola suite.
Sentinel NX Monitoring
Cada host. Cada sitio. En tiempo real.
Monitoreo de servidores, redes y sitios: disponibilidad, rendimiento e incidentes, desde el mapa de sitios hasta cada disco.
- Disponibilidad de hosts
- CPU, memoria, disco y red por host
- Gestión de problemas: reconocer, comentar, cerrar
- Mapa geográfico de sitios
- Mayores consumidores con tendencias de 24h
- Registro automático de agentes
Sentinel NX Security
Toda tu infraestructura, en un solo panel.
Detección y respuesta extendida: alertas, endpoints, vulnerabilidades y cumplimiento de toda la organización, con avisos en el portal y en Microsoft Teams.
- Alertas de seguridad, firewall, FIM y fuerza bruta
- Endpoints EDR y detecciones de malware
- Vulnerabilidades (CVE/CVSS) y hardening (SCA)
- Cumplimiento: PCI DSS, NIST 800-53, HIPAA, GDPR
- Mapeo MITRE ATT&CK y orígenes de ataque
- Análisis asistido por IA y alertas en Microsoft Teams
Sentinel NX Security Suite
Monitoreo y seguridad, unificados.
Ambos productos en una sola plataforma, con visibilidad de disponibilidad y amenazas para cada host en un único despliegue.
- Todo lo de Sentinel NX Monitoring
- Todo lo de Sentinel NX Security
- Un solo enrolamiento para seguridad y monitoreo
- Instalador todo-en-uno para Windows
- Multi-tenant con roles y auditoría
- Interfaz en español e inglés
Alertas asociadas a los controles de PCI DSS, NIST 800-53, HIPAA, GDPR y otros marcos.
De la detección a la respuesta.
Despliega agentes
Instalación del agente en Windows, Debian/Ubuntu y la familia RHEL con un archivo de enrolamiento cifrado y firmado.
Monitorea y detecta
Disponibilidad, rendimiento, eventos y amenazas se analizan de forma continua.
Alerta al equipo
Las alertas priorizadas llegan al panel y a Microsoft Teams en tiempo real.
Responde y reporta
Análisis asistido por IA, gestión de problemas y reportes de cumplimiento.
Detecciones asociadas a tácticas de MITRE ATT&CK, con la etapa de la cadena de ataque en cada alerta.
Visibilidad completa de tu infraestructura.
Solicita una demostración de Sentinel NX con nuestro equipo de seguridad.
Acceso limitado a tu organización.
Cada consulta se restringe en el servidor a los datos de la organización. Los intentos de acceso fuera de ese alcance se bloquean y se registran.
- Sesiones revocables de forma inmediata, con cierre tras 4 horas de inactividad
- Bloqueo de cuenta tras intentos fallidos de inicio de sesión
- Enrolamiento de equipos con archivo cifrado y firmado
- Bitácora de inicios de sesión, cambios y accesos denegados
- Credenciales internas nunca expuestas al navegador
Alertas en tiempo real para tu equipo de TI.
Las alertas críticas se notifican en Microsoft Teams, el canal de trabajo habitual del equipo.
Microsoft Teams
Tarjetas de alerta en uno o varios canales, sin duplicados durante 24 horas.
Detección de malware
Notificación inmediata ante una nueva amenaza en un equipo.
Equipos sin protección
Agentes sin reporte, módulos desactivados o firmas desactualizadas.
Riesgo alto
Notificación cuando el riesgo de un equipo supera el umbral y cuando se normaliza.
Análisis asistido por IA
Explicación de alertas, perfil del atacante y resumen ejecutivo.
Windows y Linux
Agentes para Windows y Linux en arquitecturas x86_64 y ARM64.
Más de ATSC
Plataformas complementarias


Más servicios